Domain fischspeer.de kaufen?
Wir ziehen mit dem Projekt
fischspeer.de um.
Sind Sie am Kauf der Domain
fischspeer.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain fischspeer.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Melzer, Heike: Versteckte KöderVersteckte Köder , Die Macht der Belohnungsreize und wie wir uns davon befreien , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20240318, Produktform: Leinen, Autoren: Melzer, Heike, Seitenzahl/Blattzahl: 255, Keyword: ADHS; Abhängigkeit; Achtsamkeit; Digitale Ethik; Digitale Welt; Dopamin; Gaming; Internetnutzung Kinder; Medienkompetenz; Online-Shopping; Philippa Perry, Das Buch, von dem du dir wünschst, deine Eltern hätten es gelesen; Psychotherapie; Silke Müller, Wir verlieren unsere Kinder; Stefanie Stahl; Supernormative Stimuli; Verhaltenssucht, Fachschema: Europa / Mitteleuropa~Mitteleuropa~Zentraleuropa~Internet / Politik, Gesellschaft~Verbrauch~Verhalten / Theorie, Forschung~Aufmerksamkeits-Defizit-Hyperaktivitäts-Störung - ADHS ~Hyperaktivität / ADHS~Alleinsein - Einsam~Sex~Sexualität, Fachkategorie: Konsum~Verhaltenstheorie (Behaviourism)~Umgang mit / Ratgeber zu Aufmerksamkeitsdefizit- / Hyperaktivitätsstörung (ADHS)~Umgang mit / Ratgeber zu Vereinsamung, Einsamkeit~Ratgeber: Sex und Sexualität~Praktische Ratschläge: Life Hacks / Praktische Tipps, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 206, Breite: 130, Höhe: 27, Gewicht: 356, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Warum kann ein Boot auf dem Wasser schwimmen?
Ein Boot kann auf dem Wasser schwimmen, weil es über eine spezielle Form und Struktur verfügt, die Auftrieb erzeugt. Der Auftrieb entsteht durch die Verdrängung von Wasser, wenn das Boot ins Wasser eintaucht. Die Form des Bootes sorgt dafür, dass der Druck des Wassers auf den Rumpf nach oben gerichtet ist, was das Boot an der Wasseroberfläche hält. Zudem spielt das Gewicht des Bootes eine Rolle, da es leicht genug sein muss, um den Auftrieb zu ermöglichen. Durch diese Kombination aus Form, Struktur und Gewicht kann ein Boot auf dem Wasser schwimmen. **
-
Welche Angel brauche ich für welchen Fisch?
Um den passenden Fisch zu fangen, benötigen Sie die richtige Angel. Je nachdem, welchen Fisch Sie angeln möchten, sollten Sie eine entsprechende Angel wählen. Zum Beispiel benötigen Sie für größere Fische wie Hechte oder Karpfen eine stabile und robuste Angelrute mit entsprechender Tragkraft. Für kleinere Fische wie Forellen oder Barsche eignet sich eine leichtere und sensiblere Angel besser. Es ist wichtig, die richtige Ausrüstung zu wählen, um erfolgreich zu angeln und den gewünschten Fisch zu fangen. Daher ist es ratsam, sich vorher über die verschiedenen Angelarten und ihre Verwendungszwecke zu informieren. **


Warum können Wale nicht wie Fische lange unter Wasser schwimmen oder tauchen?
Wale sind Säugetiere und keine Fische, daher haben sie eine andere Anatomie und Physiologie. Sie müssen regelmäßig an die Wasseroberfläche kommen, um Luft zu holen, da sie Lungen haben und nicht wie Fische Kiemen zum Atmen nutzen. Zudem haben Wale einen höheren Stoffwechsel und benötigen mehr Sauerstoff, weshalb sie nicht so lange unter Wasser bleiben können wie Fische. **
Wie befestigt man Schwimmer, Blei und Haken an einer Angel?
Um Schwimmer, Blei und Haken an einer Angel zu befestigen, gibt es verschiedene Möglichkeiten. Eine gängige Methode ist es, den Schwimmer auf die Angelschnur zu schieben und dann das Blei mit einem Wirbel darunter anzubringen. Der Haken wird dann entweder direkt an die Schnur geknotet oder mit einem Wirbel befestigt. Es ist wichtig, die Komponenten so anzubringen, dass sie sich frei bewegen können, um die Köderaktion nicht einzuschränken. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
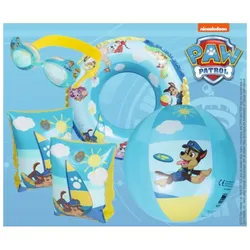
Happy People - Paw Patrol Schwimm- und Tauchset schwimmen tauchen Kinder Wasser SeepferdchenHappy People Paw Patrol Schwimm- und Tauchset Machen Sie den nächsten Badeausflug oder Urlaub am Strand zu einem unvergesslichen Erlebnis für Ihr Kind mit dem fantastischen Paw Patrol Schwimm- und Tauchset von Happy People. Dieses Set ist perfekt für20,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Melzer, Heike: Versteckte KöderVersteckte Köder , Die Macht der Belohnungsreize und wie wir uns davon befreien , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20240318, Produktform: Leinen, Autoren: Melzer, Heike, Seitenzahl/Blattzahl: 255, Keyword: ADHS; Abhängigkeit; Achtsamkeit; Digitale Ethik; Digitale Welt; Dopamin; Gaming; Internetnutzung Kinder; Medienkompetenz; Online-Shopping; Philippa Perry, Das Buch, von dem du dir wünschst, deine Eltern hätten es gelesen; Psychotherapie; Silke Müller, Wir verlieren unsere Kinder; Stefanie Stahl; Supernormative Stimuli; Verhaltenssucht, Fachschema: Europa / Mitteleuropa~Mitteleuropa~Zentraleuropa~Internet / Politik, Gesellschaft~Verbrauch~Verhalten / Theorie, Forschung~Aufmerksamkeits-Defizit-Hyperaktivitäts-Störung - ADHS ~Hyperaktivität / ADHS~Alleinsein - Einsam~Sex~Sexualität, Fachkategorie: Konsum~Verhaltenstheorie (Behaviourism)~Umgang mit / Ratgeber zu Aufmerksamkeitsdefizit- / Hyperaktivitätsstörung (ADHS)~Umgang mit / Ratgeber zu Vereinsamung, Einsamkeit~Ratgeber: Sex und Sexualität~Praktische Ratschläge: Life Hacks / Praktische Tipps, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 206, Breite: 130, Höhe: 27, Gewicht: 356, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tonks, Rosemary: Der KöderDer Köder , Min ist eine junge Britin, die um die Erotik blassgelber Baumwollpyjamas weiß, nach Ananas in der Oper verlangt und eine männliche Putzkraft beschäftigt. Ihre Welt entwirft sie um eine Handvoll wenig begehrenswerter, aber umso anziehenderer Männer. Da sind ein übergewichtiger Tenor, ein alternder Katzenliebhaber und ein manikürter Musikwissenschaftler. Zur Teatime im Ritz, durch Londoner Parks spazierend oder beim Käsesandwich zum Lunch - Min zeigt sich als skeptische, aber doch ergebene Jüngerin heterosexueller Zweisamkeit. Die eigene Person, die Charakterstudien ihrer Freundinnen - alles ist mit Blick auf die Beziehung zum Mann entworfen: Sie arbeitet bei der BBC als Tontechnikerin und ist zwar verheiratet, doch ihr Mann George ist so unsichtbar, dass sie versehentlich das Licht ausschaltet, während er noch im selben Raum ist. Zum Glück hat sie ihre Freundinnen und Liebhaber, die sie ablenken. Jüngst wird sie etwa von einem international bekannten Opernsänger umworben. Gleichermaßen von ihm angewidert und angezogen, kreisen ihre Gedanken fortan darum, ob sie mit ihm schlafen soll oder nicht. Mit ihrem ungeheurem Witz und ihrem feinen Gespür für menschliche Sehnsüchte hat Rosemary Tonks einst die britische Literatur geprägt. Nach Jahren im Rampenlicht zog sie aufs Land, änderte ihren Namen und vernichtete verbliebene Exemplare ihrer Bücher. Erst nach ihrem Tod neu aufgelegt, begeistert ¿Der Köder¿ nun zum zweiten Mal eine ganze Generation von Leserinnen. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240320, Produktform: Leinen, Autoren: Tonks, Rosemary, Übersetzung: Bonné, Eva, Seitenzahl/Blattzahl: 234, Themenüberschrift: FICTION / Literary, Keyword: 1960er; 60er; 60s; BBC; Beziehung; Britische Literatur; Ehe; England; Feminismus; Großbritannien; Großstadt; Humor; Klassiker; Liebe; Liebesroman; London; Romantik; Romanze; Swing, Fachschema: London / Roman, Erzählung~Achtundsechziger - 68er - 1968~USA / Politik, Zeitgeschichte, Recht, Fachkategorie: Klassische Belletristik~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen, Region: Central London, Zeitraum: ca. 1945 bis ca. 1990 (die Zeit des Kalten Krieges)~1968 (Periode der 68er-Revolte)~ca. 1954 bis ca. 1968 (Ära der amerikanischen Bürgerrechtsbewegung), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: März Verlag GmbH, Verlag: März Verlag GmbH, Verlag: Mrz Verlag GmbH, Länge: 204, Breite: 125, Höhe: 24, Gewicht: 356, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum kann ein Boot auf dem Wasser schwimmen?
Ein Boot kann auf dem Wasser schwimmen, weil es über eine spezielle Form und Struktur verfügt, die Auftrieb erzeugt. Der Auftrieb entsteht durch die Verdrängung von Wasser, wenn das Boot ins Wasser eintaucht. Die Form des Bootes sorgt dafür, dass der Druck des Wassers auf den Rumpf nach oben gerichtet ist, was das Boot an der Wasseroberfläche hält. Zudem spielt das Gewicht des Bootes eine Rolle, da es leicht genug sein muss, um den Auftrieb zu ermöglichen. Durch diese Kombination aus Form, Struktur und Gewicht kann ein Boot auf dem Wasser schwimmen. **
-
Welche Angel brauche ich für welchen Fisch?
Um den passenden Fisch zu fangen, benötigen Sie die richtige Angel. Je nachdem, welchen Fisch Sie angeln möchten, sollten Sie eine entsprechende Angel wählen. Zum Beispiel benötigen Sie für größere Fische wie Hechte oder Karpfen eine stabile und robuste Angelrute mit entsprechender Tragkraft. Für kleinere Fische wie Forellen oder Barsche eignet sich eine leichtere und sensiblere Angel besser. Es ist wichtig, die richtige Ausrüstung zu wählen, um erfolgreich zu angeln und den gewünschten Fisch zu fangen. Daher ist es ratsam, sich vorher über die verschiedenen Angelarten und ihre Verwendungszwecke zu informieren. **
-
Warum können Wale nicht wie Fische lange unter Wasser schwimmen oder tauchen?
Wale sind Säugetiere und keine Fische, daher haben sie eine andere Anatomie und Physiologie. Sie müssen regelmäßig an die Wasseroberfläche kommen, um Luft zu holen, da sie Lungen haben und nicht wie Fische Kiemen zum Atmen nutzen. Zudem haben Wale einen höheren Stoffwechsel und benötigen mehr Sauerstoff, weshalb sie nicht so lange unter Wasser bleiben können wie Fische. **
-
Wie befestigt man Schwimmer, Blei und Haken an einer Angel?
Um Schwimmer, Blei und Haken an einer Angel zu befestigen, gibt es verschiedene Möglichkeiten. Eine gängige Methode ist es, den Schwimmer auf die Angelschnur zu schieben und dann das Blei mit einem Wirbel darunter anzubringen. Der Haken wird dann entweder direkt an die Schnur geknotet oder mit einem Wirbel befestigt. Es ist wichtig, die Komponenten so anzubringen, dass sie sich frei bewegen können, um die Köderaktion nicht einzuschränken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.